Mi a hashelés a kiberbiztonságban?
A hash függvény egy determinisztikus folyamat a számítástechnikában és a titkosításban. Bemenetet igényel, és rögzített hosszúságú karaktersorozatot állít elő, amelyet „kivonatnak” neveznek.
A kiberbiztonsági szakemberek kivonatolást alkalmaznak annak biztosítására, hogy a szervereken és a felhőalapú tárolórendszereken lévő adatok olvashatatlanok legyenek a hackerek számára, megelőzve ezzel a kibertámadásokat.
Ebből a cikkből megtudhatja a kiberbiztonsági hashelésről, és arról, hogyan használhatja azt előnyére.
🔑 A legfontosabb elvitelek:
- A kivonatolás segít megvédeni egy információ sértetlenségét, bizalmasságát és hitelességét.
- A kriptográfiai kivonatolás a kulcsok vagy karakterláncok más értékké való átalakítását jelenti.
- A jelszavas védelemben a kivonatolás úgy működik, hogy a jelszavát egy ismeretlen karakterláncra változtatja.
- A vállalkozások számára előnyös a hash, mivel megakadályozza, hogy a hackerek hozzáférjenek az értékes adatokhoz.
Hashing a kiberbiztonságban
A kivonatolás bármely kulcs vagy karakterlánc másik értékké történő átalakításának művelete. Ezt a folyamatot egy hash, egy rövidebb és rögzített hosszúságú kimenet képviseli.
A hash kódot nehéz visszafordítani, mert a hash felépítéséhez használt algoritmus egyirányú függvény. Minden véletlenszerű betű- és számsor kulcsfontosságú azonosító adat.
Egy hash-érték, hash-függvény vagy üzenetkivonat jön létre, és hozzárendelődik minden egyes különálló adathoz, és egy fix hosszúságú egyszerű szöveges karakterlánc.
A kivonatolásra példa az, amikor bejelentkezik a fiókjába. A webhely kivonatolja a megadott jelszót, és összehasonlítja a már elmentett kivonattal.
A biztonsági célok jó hash-függvényének egyirányú, egyirányú folyamatnak kell lennie, hogy még merevebb kódok legyenek, amelyeket a hackerek feltörhetnek.
| 👍 Hasznos cikkek: Ha már a jelszavaknál tartunk, a jogsértések 80%-a jelszóproblémákkal függ össze. Tekintse meg ezeket a cikkeket, hogy megbizonyosodjon arról, hogy fiókja ne essen rosszindulatú hackerek áldozatává az interneten:  A
jelszó nélküli hitelesítés előnyei
Jelszóötletek 2023-ra |
Hogyan működik a kivonatolás?
A kivonatolás során, amikor a felhasználók bejelentkeznek, a jelszót egyirányú kivonatolási technikának vetik alá, amely ismeretlen karaktersorozattá változtatja azt.
Ez az eljárás, amelyet sózásnak neveznek, további védelmi réteget ad a hitelesítési folyamatnak.
A jelszó-kivonat segítségével össze lehet hasonlítani a jelszó integritását a tárolt hash-sel. Ez megakadályozza, hogy a tényleges jelszó átvitele hálózaton keresztül vagy lemezre kerüljön.
| 💡 Tudtad? A hackerek brute force támadásokat alkalmazhatnak a jelszavak kitalálására. Ezt úgy teszik, hogy összehasonlítják a hash-eket más adatbázisokból származó kivonatokkal. Gyakoriak a brutális erőszakos támadások. Az olyan kibertámadások során, mint a Poke the Bear támadások, a hackerek minden lehetséges jelszókombinációt kipróbálnak, amíg meg nem találják a megfelelő jelszót egy fiókhoz vagy rendszerhez. A kivonatolás segít ebben azáltal, hogy egyirányú művelet, amely a bemenetet rögzített hosszúságú értékre képezi le. Kritikus a kibertámadásokkal szembeni biztonságban, de számos más felhasználási terület is van. |
Hogyan használják a hash-t?
A vállalkozások mindig arra törekszenek, hogy megvédjék felhőalapú tárolórendszereiket és adatszervereiket a sebezhető pontoktól a rosszindulatú szoftverekig. A kiberbiztonsági szakértők kivonatolást alkalmaznak annak biztosítására, hogy a szervereken és a felhőalapú tárhelyen lévő adatok ne legyenek olvashatók a hackerek számára.
Amikor a jelszavakat egyszerű szövegben tárolták, a biztonsági kutatók rájöttek, hogy többre van szükség a magánélet és az információvédelem terén.
Mostantól a legtöbb rendszer tárolja a jelszó kivonatolt értékeit, így a hitelesítés során a rendszernek csak az Ön személyazonosságát kell ellenőriznie a jelszó titkosított verziójával.
A kivonatolás nagyszerű lehetőséget kínál a hackerek adatokhoz való hozzáférésének megakadályozására. Különböző típusú kivonatolási algoritmusok is léteznek a különböző igényekhez.
| 🎉 Érdekes tény: A 39 másodpercenként előforduló hackelési incidensek miatt több védelmi réteget kell hozzáadni egy rendszerhez vagy fiókhoz, hogy megvédjük a rosszfiúktól. |
A kivonatolás különböző felhasználási módjai a kiberbiztonságban
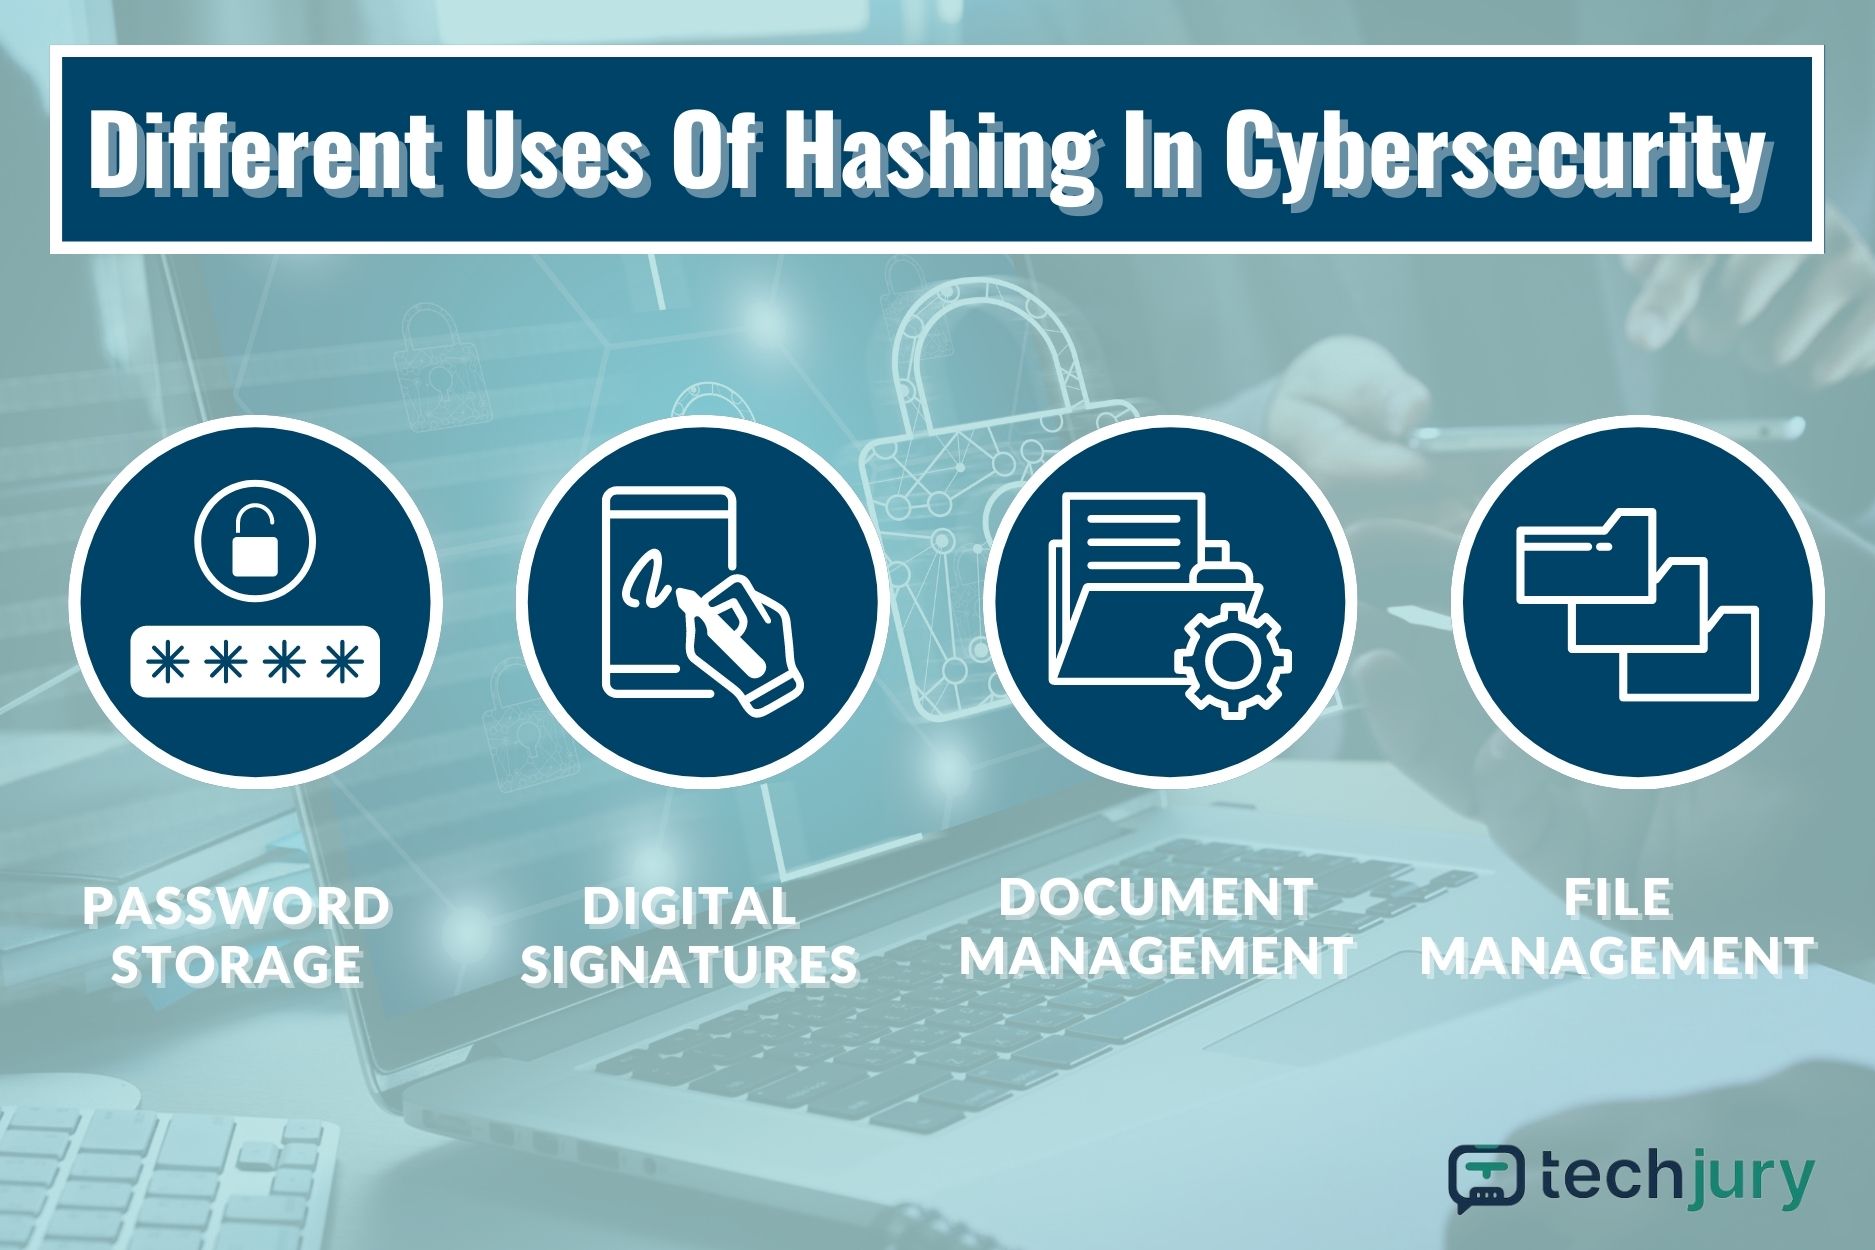
A kivonatolás egy egyirányú funkció, amely megkülönböztető üzenetkivonatot hoz létre egy fájlból vagy szöveges karakterláncból. A kivonatoló algoritmus egy adott fájl bináris adatait használja a hash érték meghatározásához.
Íme néhány a kiberbiztonsági hashelés különböző felhasználási módjai közül:
1. Jelszótárolás
A kivonatok védik a vállalat online infrastruktúráját, így a hackerek nem férhetnek hozzá olyan adatokhoz, mint például az e-mail jelszavak a szervereken.
2. Digitális aláírások
A digitális aláírások titkosíthatók és visszafejthetők kivonatolás segítségével az üzenet feladójának és címzettjének megerősítésére.
3. Dokumentumkezelés
A hash algoritmusok használata megerősíti az adatok hitelességét. A kiberbiztonsági szakértő hash segítségével védi meg a dokumentumot, miután az már teljesen meg van írva.
4. Fájlkezelés
A vállalkozások hash-eket használnak az adatok indexelésére, valamint az ismétlődő fájlok azonosítására és törlésére. Ha több ezer fájlt tartalmazó számítógépes rendszerrel dolgozik, a vállalat sok időt takaríthat meg a hashek használatával.
A kivonatolás segíthet a kiberbiztonságban, és a különböző kivonatolási algoritmusoknak más-más funkciójuk van.
A kivonatolási algoritmusok típusai
Egy kivonatoló algoritmus az egyirányú függvény hash értékét úgy hozza létre, hogy kifinomult számítást végez egy adott fájl bináris tartalmán. Vállalkozástulajdonosként a kivonatolási algoritmusok széles választéka közül választhat.
Íme néhány a legkedveltebb, a visszafejtéshez létrehozott hash kódok közül:
| MD5 | Az MD5, a Message Digest kivonatoló algoritmus ötödik iterációja 128 bites függvénykimenetet hoz létre. Hexadecimális formátumban jelenik meg az 1-ek és 0-k folyamatos adatfolyama helyett. |
| SHA-1 | A 160 bites hash függvényt a Secure Hash Algorithm második iterációja, az SHA-1 állítja elő. Mióta leváltotta az MD5-öt, ez a Secure Hash Algorithm a számítástechnikai szakértők által használt elsődleges kivonatolási algoritmusok egyikévé vált. |
| SHA-2 | Az SHA-2 kivonatolási algoritmusok gyűjteménye, amely nem csak egyet, hanem SHA-224-et, SHA-256-ot, SHA-384-et és SHA-512-t tartalmaz. Minden kivonatoló algoritmusnak van egy neve, amely megegyezik a bitkimenetével. |
| LANMAN | A Microsoft LAN Manager kivonatolási technikáját, amelyet gyakran LANMAN néven is ismernek, elsősorban jelszavak tárolására használják. A Legacy Windows rendszert DES módszerekkel építették fel, ami érzékenyebbé teszi a brutális erőszakos támadásokat, és kevésbé biztonságos, mint a többi hash funkciós alkalmazás az érzékeny adatok tárolására. |
| NTLM | Az NTLM kivonatoló algoritmus az NT LAN Manager másik neve. Az NTLM, amely gyorsan kiszorítja a LANMAN-t, jelszókivonatokat generál a hitelesítés során. |
| HMAC | Más kivonatolási algoritmusokhoz hasonlóan, mint például az MD5 és az SHA-1, amelyeket néha HMAC-MD5-nek és HMAC-SHA1-nek neveznek, a HMAC egy fix hosszúságú bitsor. Csak a küldő és a fogadó ismeri a megosztott titkos kulcsot, amelyet a HMAC alkalmaz, hogy némi véletlenszerűséget adjon az eredményhez. |
| RIPEMD | Az integritás érdekében használt másik hash algoritmus a RACE Integrity Primitives Evaluation Message Digest (RIPEMD). Kevésbé népszerű, mint az MD5, az SHA és a HMAC. |
| CRC32 | A CRC32 hash egy egyszerű és gyors funkció, amelyet gyakran használnak az adatbázis-duplázódás észlelésére, a hibaészlelésre és az adatok integritásának ellenőrzésére. Egyszerűen kivitelezhető, és nem valószínű, hogy hash ütközésekhez vezet. |
A hashing előnyei és hátrányai
Biztonságos adatok kivonatolása nyugalmi állapotban; még ha valaki hozzáfér a szerveréhez, annak adatai olvashatatlanok.
Bár vannak előnyei, vannak hátrányai is. Nézzük meg mélyebben:
| ✅ Előnyök | ❌ Hátrányok |
| Könnyen észlelhető a megváltozott vagy sérült adatok, mert az értékek még a bemeneti adatok
kisebb módosításai esetén is drámaian megváltoznak. Az óriási mennyiségű adat gyors keresésének képessége a hash tábla fő előnye |
Az eredeti bemeneti adatok helyreállítása csak a hash érték használatával számításilag lehetetlen A hash-alapú indexelés nem megfelelő, ha kifinomult keresési mintákra vagy részleges egyezésekre van szükség. Több bevitel ugyanazt a hash értéket eredményezheti, ami ütközéshez vezethet, és problémákat okozhat az adatok integritásával Visszafordíthatatlan, mert minden bemenethez pontosan egy kimenet tartozik, de fordítva nem |
Következtetés
A kivonatolást az adattípusok, köztük a fájlok és dokumentumok érvényesítésére, valamint a hitelesítési rendszerekben használják. Kulcsfontosságú, hogy megértsük, mi az a hash, és hogyan működik, mert ez segíthet az adatszivárgás megelőzésében és a tárolt információk védelmében.
GYIK
-
Mi a hash a számítógépes biztonságban?
Az adatbázis-kezelő rendszerek a kivonatolásos megközelítést alkalmazzák az adatok indexstruktúra nélküli megkeresésére, így egyszerűen megállapítható, hogy egy számítógépes rendszeren lévő két fájl azonos-e. A hash táblák lehetővé teszik az adatok nagyon gyors lekérését és feldolgozását.
-
Miért hívják hash-nek?
A kivonatolás egyszerűen néhány adat áthelyezése egy képletbe a hash létrehozásához. A hash gyakran egy karaktersorozat, és nem számít, mennyi adatot visz be az algoritmusba, mindig azonos hosszúságú hash-eket fog előállítani.
-
Mi a különbség a kivonatolás és a titkosítás között?
A titkosítás egy kétirányú funkció, ahol az információkat titkosítással kódolják, amely lehetővé teszi a későbbi visszafejtést, míg a hash egy egyirányú funkció, amely rögzített hosszúságú értékre képezi le az adatokat.